Alle 10 Ergebnisse werden angezeigt
-
 Cyber Security
 Michael Kirsch
Beratung
Kurzbeschreibung: Bewertung Ihrer Produkte mit digitalen Elementen im Hinblick auf CRA-Anforderungen. Leistungsbeschreibung Der Cyber Resilience Act stellt verbindliche Anforderungen an Produkte mit digitalen Elementen. Diese Leistung analysiert Produkte, Entwicklungs- und Supportprozesse im Hinblick auf Secure-by-Design- und Secure-by-Default-Anforderungen. Leistungsumfang · Identifikation betroffener Produkte · Bewertung Entwicklungs- & Updateprozesse · Schwachstellen- & Patch-Management · Abgleich mit CRA-Anforderungen...
Preis auf Anfrage
Kurzbeschreibung: Bewertung Ihrer Produkte mit digitalen Elementen im Hinblick auf CRA-Anforderungen. Leistungsbeschreibung Der Cyber Resilience Act stellt verbindliche Anforderungen an Produkte mit digitalen Elementen. Diese Leistung analysiert Produkte, Entwicklungs- und Supportprozesse im Hinblick auf Secure-by-Design- und Secure-by-Default-Anforderungen. Leistungsumfang · Identifikation betroffener Produkte · Bewertung Entwicklungs- & Updateprozesse · Schwachstellen- & Patch-Management · Abgleich mit CRA-Anforderungen…
-
 Automotive
 2 Trainer
Beratung
Digitale Souveränität und Qualitätsmanagementsytem Ein zertifiziertes Qualitätsmanagement hat viele Vorteile. Im Fokus steht regelmäßig die Erschliessung neuer Kunden und Märkte, für die eine Zertifizierung nach ISO 9001 oder IATF 16949 oft zwingende Voraussetzung ist. Lesen Sie dazu auch diesen Artikel in unserem Blog. Aber es gibt auch viele weitere Argumente für ein ordentliches Qualitätsmanagementsystem –...
Preis auf Anfrage
Digitale Souveränität und Qualitätsmanagementsytem Ein zertifiziertes Qualitätsmanagement hat viele Vorteile. Im Fokus steht regelmäßig die Erschliessung neuer Kunden und Märkte, für die eine Zertifizierung nach ISO 9001 oder IATF 16949 oft zwingende Voraussetzung ist. Lesen Sie dazu auch diesen Artikel in unserem Blog. Aber es gibt auch viele weitere Argumente für ein ordentliches Qualitätsmanagementsystem –…
-
 Automotive
Mark Haacke Beratung
Bewertung des Qualitätsmanagementsystems zur Vorbereitung auf eine ISO-9001-Zertifizierung — inklusive Vorbesprechung, „internem Audit" bis 3 Tage vor Ort und einer Gap-Analyse als Auditbericht mit konkreten Handlungsempfehlungen.
ab 4.900,00 €
Bewertung des Qualitätsmanagementsystems zur Vorbereitung auf eine ISO-9001-Zertifizierung — inklusive Vorbesprechung, „internem Audit“ bis 3 Tage vor Ort und einer Gap-Analyse als Auditbericht mit konkreten Handlungsempfehlungen.
-
 Cyber Security
Michael Kirsch Beratung
Ein ISMS nach ISO/IEC 27001 bildet die strukturelle Grundlage für TISAX®, NIS2 und weitere regulatorische Anforderungen. Diese Unterkategorie umfasst Beratungsleistungen zum Aufbau, zur Einführung und zur Weiterentwicklung eines auditfähigen Informationssicherheitsmanagementsystems. Der Schwerpunkt liegt auf einer praxisnahen Umsetzung, klarer Rollenverteilung und einer nachhaltigen Verankerung im Unternehmen. Kontakt Sie wünschen ein individuelles Angebot oder haben Fragen? Dann...
Preis auf Anfrage
Ein ISMS nach ISO/IEC 27001 bildet die strukturelle Grundlage für TISAX®, NIS2 und weitere regulatorische Anforderungen. Diese Unterkategorie umfasst Beratungsleistungen zum Aufbau, zur Einführung und zur Weiterentwicklung eines auditfähigen Informationssicherheitsmanagementsystems. Der Schwerpunkt liegt auf einer praxisnahen Umsetzung, klarer Rollenverteilung und einer nachhaltigen Verankerung im Unternehmen. Kontakt Sie wünschen ein individuelles Angebot oder haben Fragen? Dann…
-
Cyber Security
Michael Kirsch Beratung
Kurzbeschreibung: Analyse des Reifegrads Ihres Informationssicherheitsmanagementsystems. Leistungsbeschreibung Diese Leistung bewertet bestehende Strukturen, Prozesse und Maßnahmen im Hinblick auf die Anforderungen der ISO/IEC 27001. Sie dient als Grundlage für eine Zertifizierung oder zur strukturierten Weiterentwicklung bestehender Systeme. Leistungsumfang · Analyse organisatorischer & technischer Maßnahmen · Bewertung Scope, Risiken & Controls · Abgleich mit ISO/IEC 27001 ·...
Preis auf Anfrage
Kurzbeschreibung: Analyse des Reifegrads Ihres Informationssicherheitsmanagementsystems. Leistungsbeschreibung Diese Leistung bewertet bestehende Strukturen, Prozesse und Maßnahmen im Hinblick auf die Anforderungen der ISO/IEC 27001. Sie dient als Grundlage für eine Zertifizierung oder zur strukturierten Weiterentwicklung bestehender Systeme. Leistungsumfang · Analyse organisatorischer & technischer Maßnahmen · Bewertung Scope, Risiken & Controls · Abgleich mit ISO/IEC 27001 ·…
-
 Automotive
 2 Trainer
Beratung
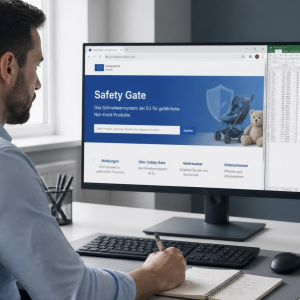
Marktüberwachung ist nicht allein eine Aufgabe der Behörden. Auch der Marktakteuer (Hersteller, Händler, Importeur, ...) ist aufgefordert Produkte in der Nutzung bzgl. potenzieller Fehler zu überprüfen und zu bewerten.
Preis auf Anfrage
Marktüberwachung ist nicht allein eine Aufgabe der Behörden. Auch der Marktakteuer (Hersteller, Händler, Importeur, …) ist aufgefordert Produkte in der Nutzung bzgl. potenzieller Fehler zu überprüfen und zu bewerten.
-
 Cyber Security
Michael Kirsch Beratung
Kurzbeschreibung: Analyse Ihrer Betroffenheit und Umsetzungsreife im Hinblick auf NIS2. Leistungsbeschreibung Die NIS2-Richtlinie erweitert die Anforderungen an Informationssicherheit, Risikomanagement und Managementverantwortung. Diese Leistung unterstützt bei der Einordnung Ihrer Organisation und der Ableitung regulatorischer Pflichten. Leistungsumfang · Einordnung als wesentliche oder wichtige Einrichtung · Bewertung bestehender Sicherheitsmaßnahmen · Analyse Governance- & Managementpflichten · Incident- & Risikomanagement...
Preis auf Anfrage
Kurzbeschreibung: Analyse Ihrer Betroffenheit und Umsetzungsreife im Hinblick auf NIS2. Leistungsbeschreibung Die NIS2-Richtlinie erweitert die Anforderungen an Informationssicherheit, Risikomanagement und Managementverantwortung. Diese Leistung unterstützt bei der Einordnung Ihrer Organisation und der Ableitung regulatorischer Pflichten. Leistungsumfang · Einordnung als wesentliche oder wichtige Einrichtung · Bewertung bestehender Sicherheitsmaßnahmen · Analyse Governance- & Managementpflichten · Incident- & Risikomanagement…
-
Cyber Security
Michael Kirsch Beratung
Die NIS2-Richtlinie erweitert die Anforderungen an Informationssicherheit, Risikomanagement und Managementverantwortung erheblich. Diese Leistungen unterstützen Unternehmen bei der Einordnung ihrer Betroffenheit, der Ableitung regulatorischer Pflichten sowie beim Aufbau geeigneter Governance- und Sicherheitsstrukturen. Die Umsetzung erfolgt abgestimmt auf bestehende ISMS- und TISAX®-Strukturen. Kontakt Sie wünschen ein individuelles Angebot oder haben Fragen? Dann kontaktieren Sie uns einfach.
Preis auf Anfrage
Die NIS2-Richtlinie erweitert die Anforderungen an Informationssicherheit, Risikomanagement und Managementverantwortung erheblich. Diese Leistungen unterstützen Unternehmen bei der Einordnung ihrer Betroffenheit, der Ableitung regulatorischer Pflichten sowie beim Aufbau geeigneter Governance- und Sicherheitsstrukturen. Die Umsetzung erfolgt abgestimmt auf bestehende ISMS- und TISAX®-Strukturen. Kontakt Sie wünschen ein individuelles Angebot oder haben Fragen? Dann kontaktieren Sie uns einfach.
-
 Automotive
Bewertet mit 5.00 von 5
Ungeprüfte Gesamtbewertungen
Beratung
Ein Produkt-Rückruf bedeutet Stress für Sie und Ihre Mitarbeiter. Es gilt viele Aufgaben zu koordinieren, die weder zu den alltäglichen Arbeitsabläufen gehören, noch in der Ressourcenplanung berücksichtigt wurden.
Unser Rückrufmanager übernimmt die Koordination des Rückrufes und aller relevanten Ressourcen.
Preis auf Anfrage
Ein Produkt-Rückruf bedeutet Stress für Sie und Ihre Mitarbeiter. Es gilt viele Aufgaben zu koordinieren, die weder zu den alltäglichen Arbeitsabläufen gehören, noch in der Ressourcenplanung berücksichtigt wurden.
Unser Rückrufmanager übernimmt die Koordination des Rückrufes und aller relevanten Ressourcen.
-
 Automotive
Michael Kirsch Beratung
Kurzbeschreibung: Analyse Ihrer Informationssicherheitsprozesse zur strukturierten Vorbereitung auf ein TISAX®-Assessment. Leistungsbeschreibung OEMs und Auftraggeber setzen TISAX® als verbindliche Voraussetzung für Entwicklungs-, Produktions- und Lieferantenprozesse voraus. Im Rahmen dieser Leistung analysieren wir den aktuellen Reifegrad Ihrer Informationssicherheit und identifizieren Abweichungen zu den Anforderungen des VDA ISA. Leistungsumfang · Definition Scope & Schutzbedarfe · Abgleich bestehender Maßnahmen...
Preis auf Anfrage
Kurzbeschreibung: Analyse Ihrer Informationssicherheitsprozesse zur strukturierten Vorbereitung auf ein TISAX®-Assessment. Leistungsbeschreibung OEMs und Auftraggeber setzen TISAX® als verbindliche Voraussetzung für Entwicklungs-, Produktions- und Lieferantenprozesse voraus. Im Rahmen dieser Leistung analysieren wir den aktuellen Reifegrad Ihrer Informationssicherheit und identifizieren Abweichungen zu den Anforderungen des VDA ISA. Leistungsumfang · Definition Scope & Schutzbedarfe · Abgleich bestehender Maßnahmen…
End of content
End of content
